-
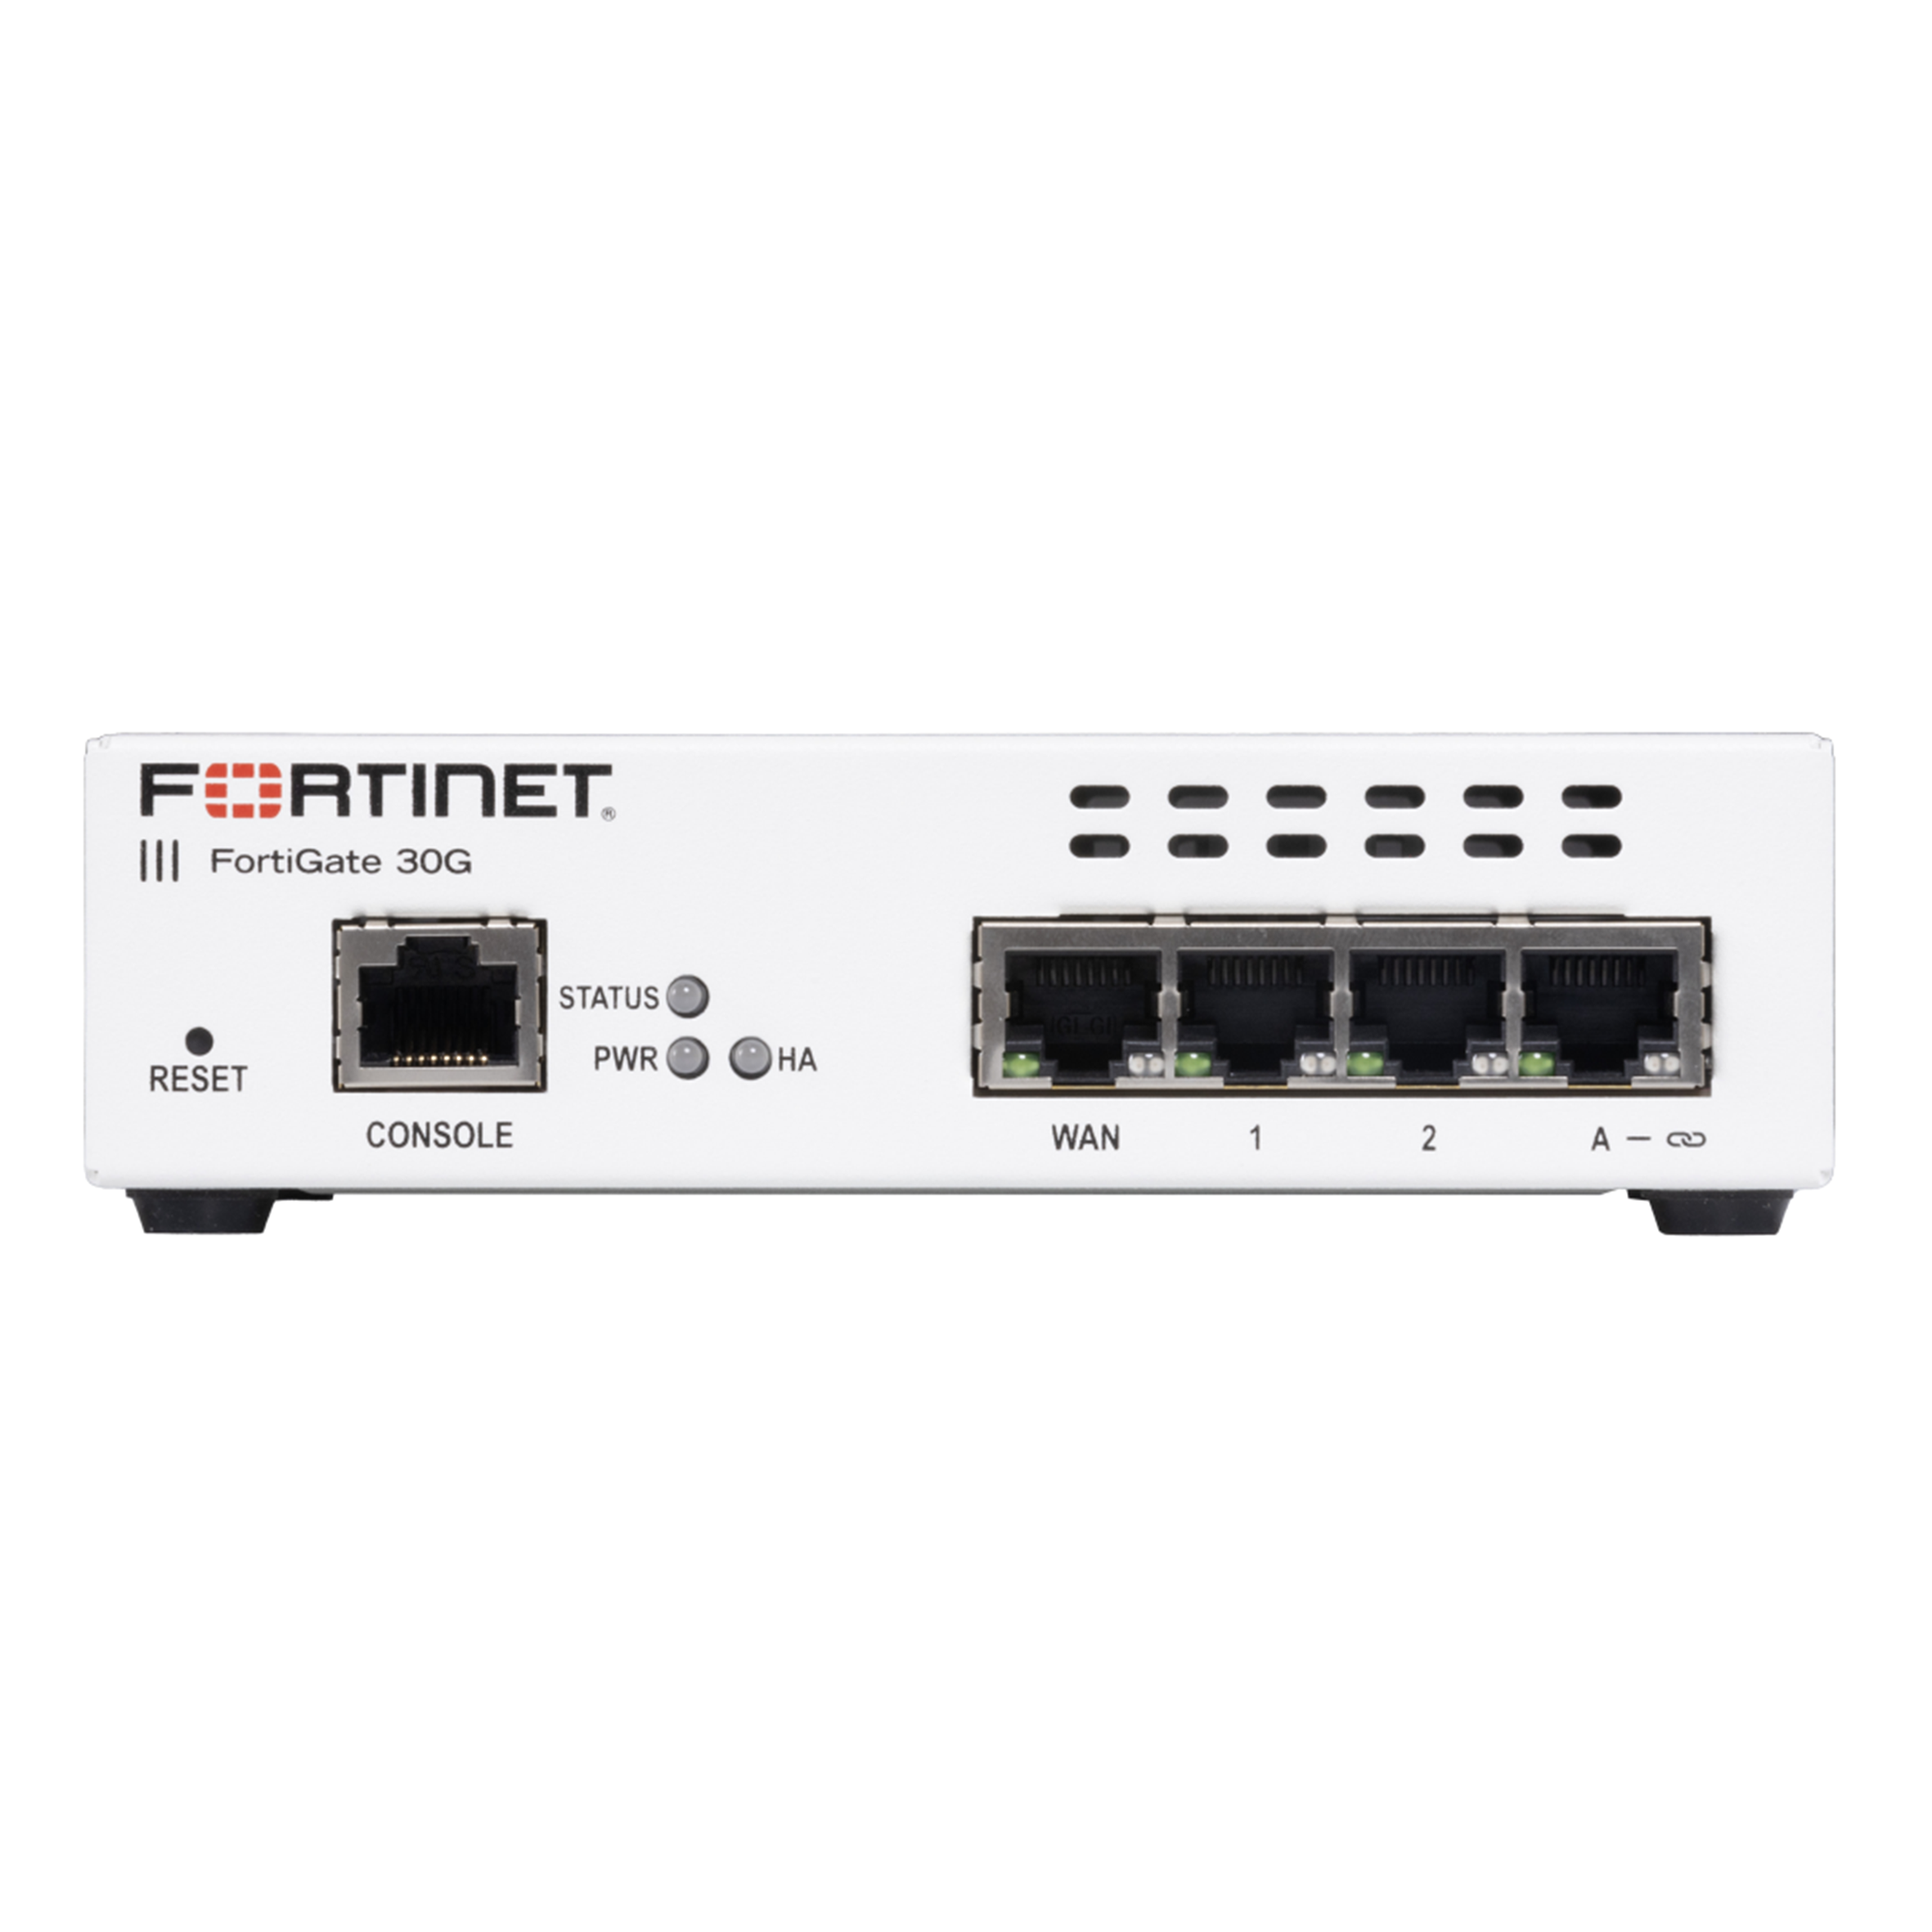
Fortinet FortiGate 30G
Fortinet Firewall G Serisi -
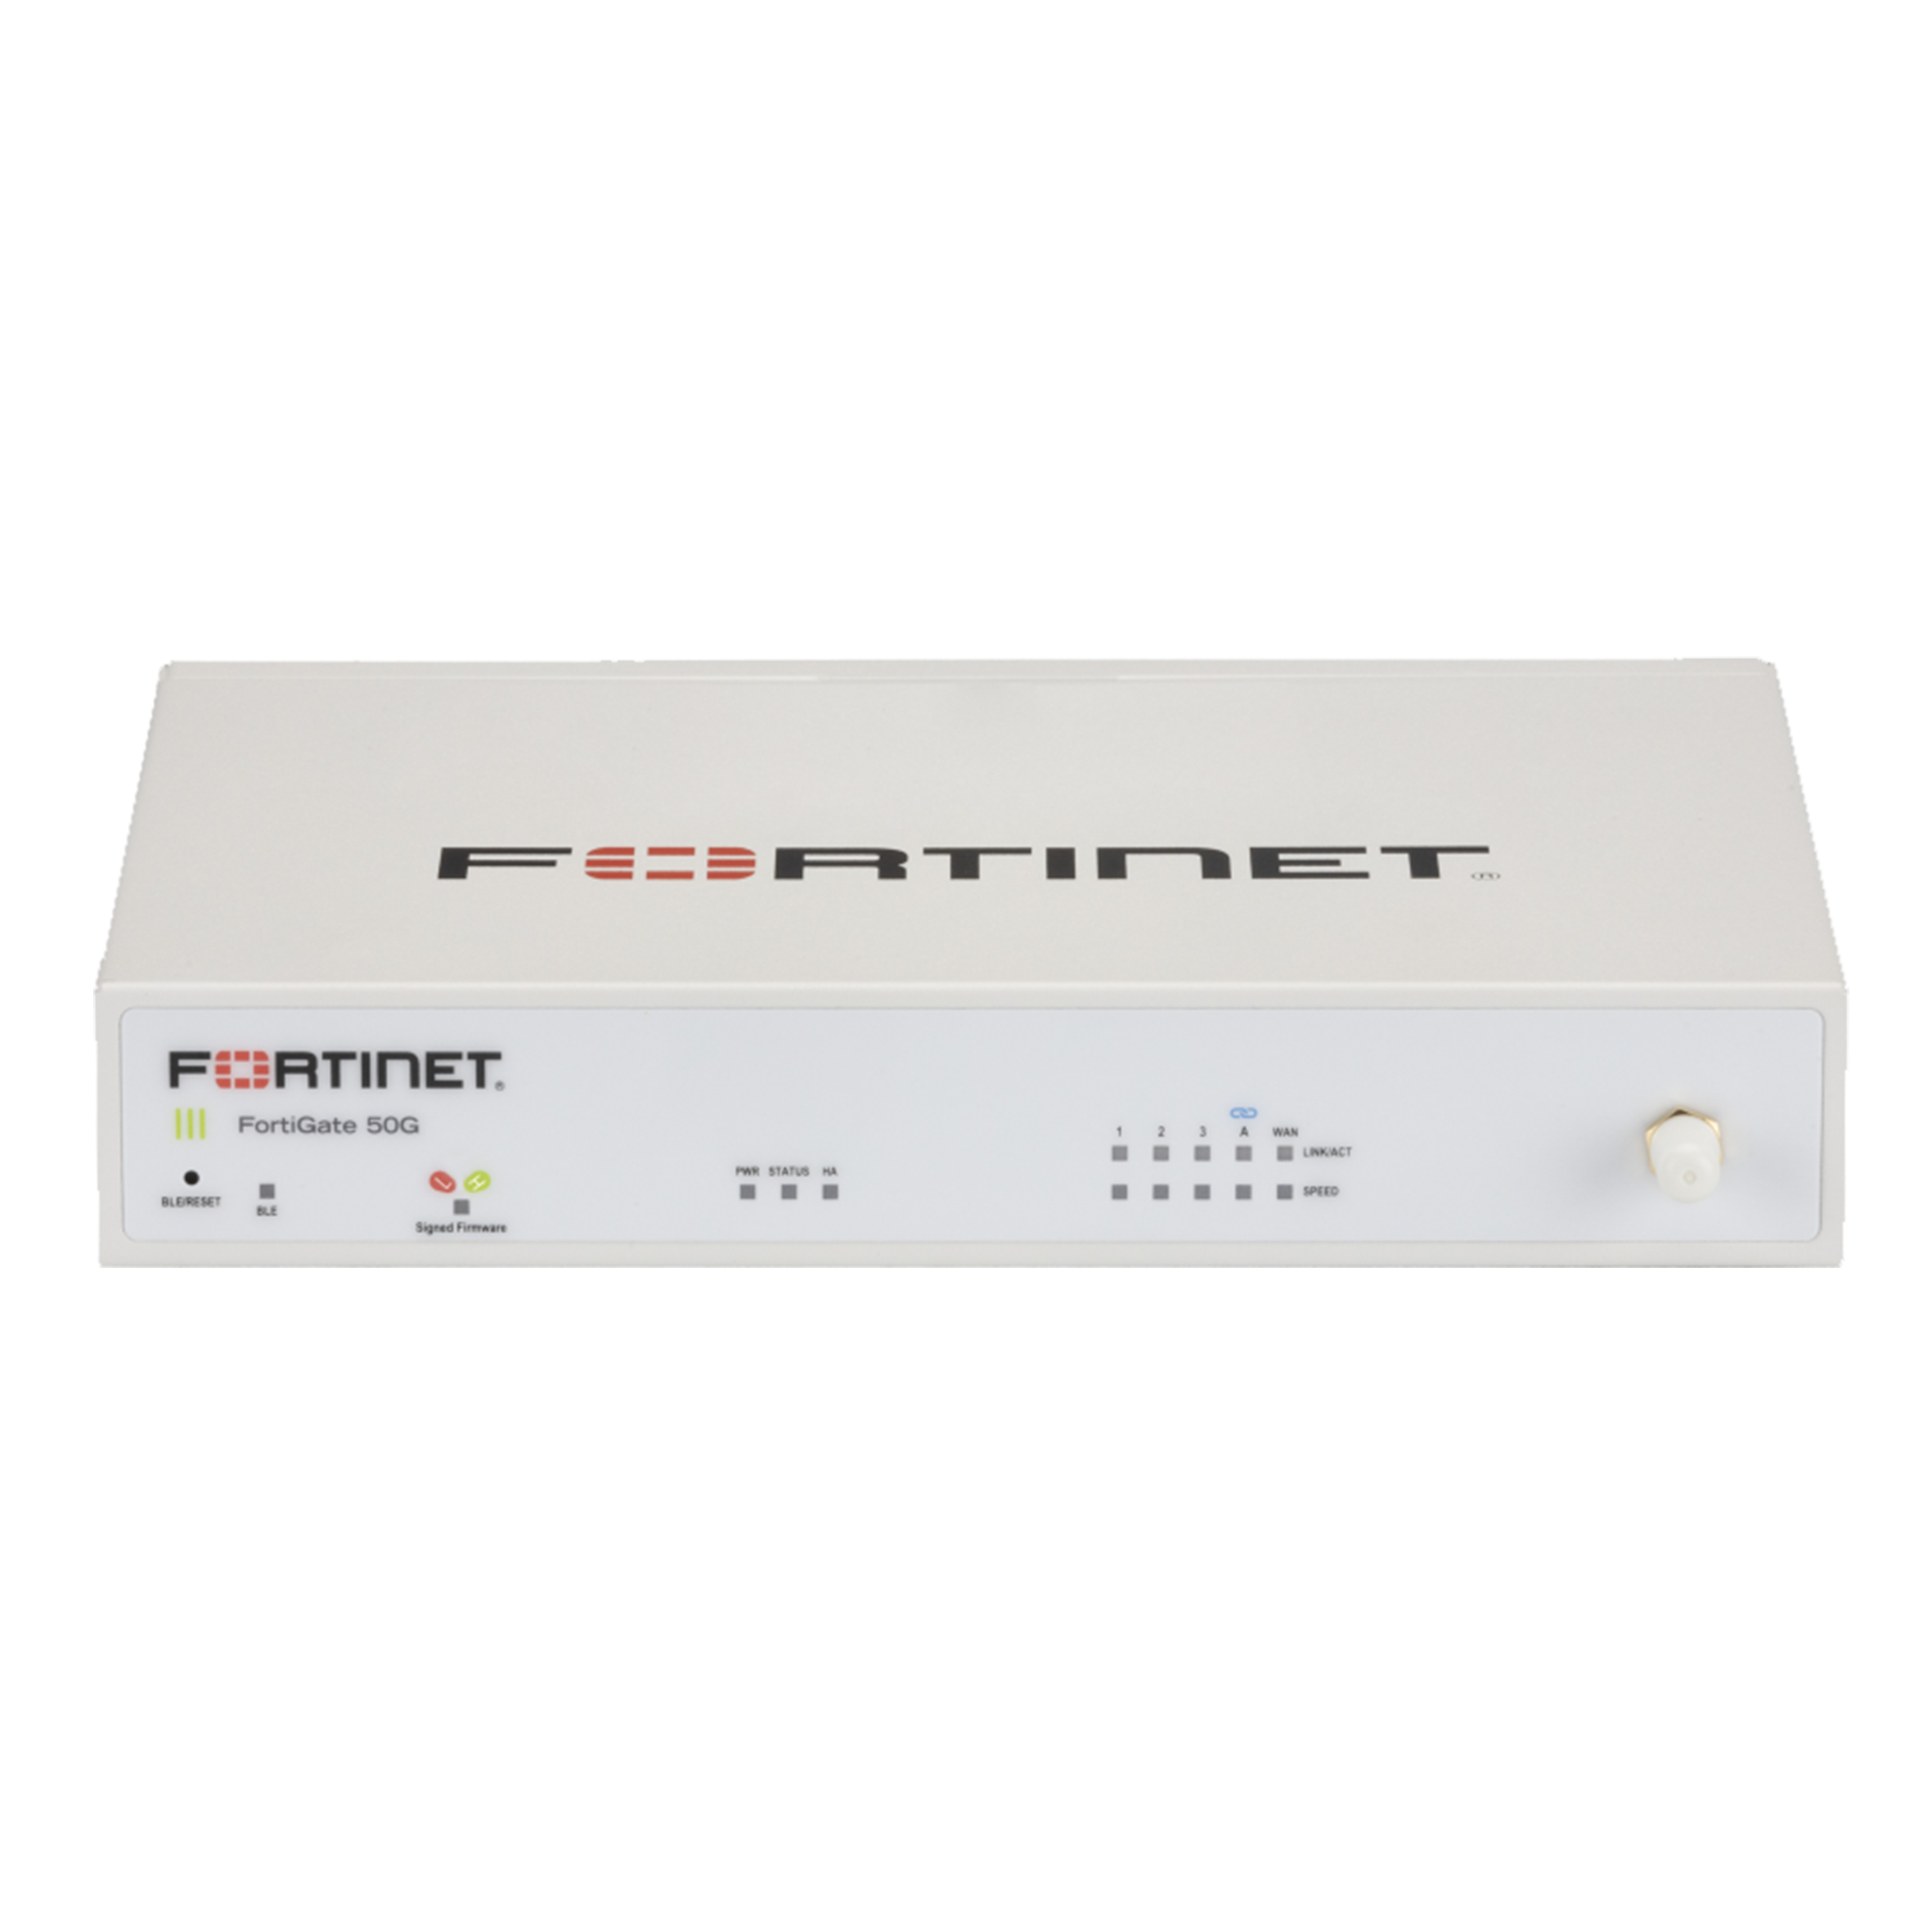
Fortinet FortiGate 50G
Fortinet Firewall G Serisi -
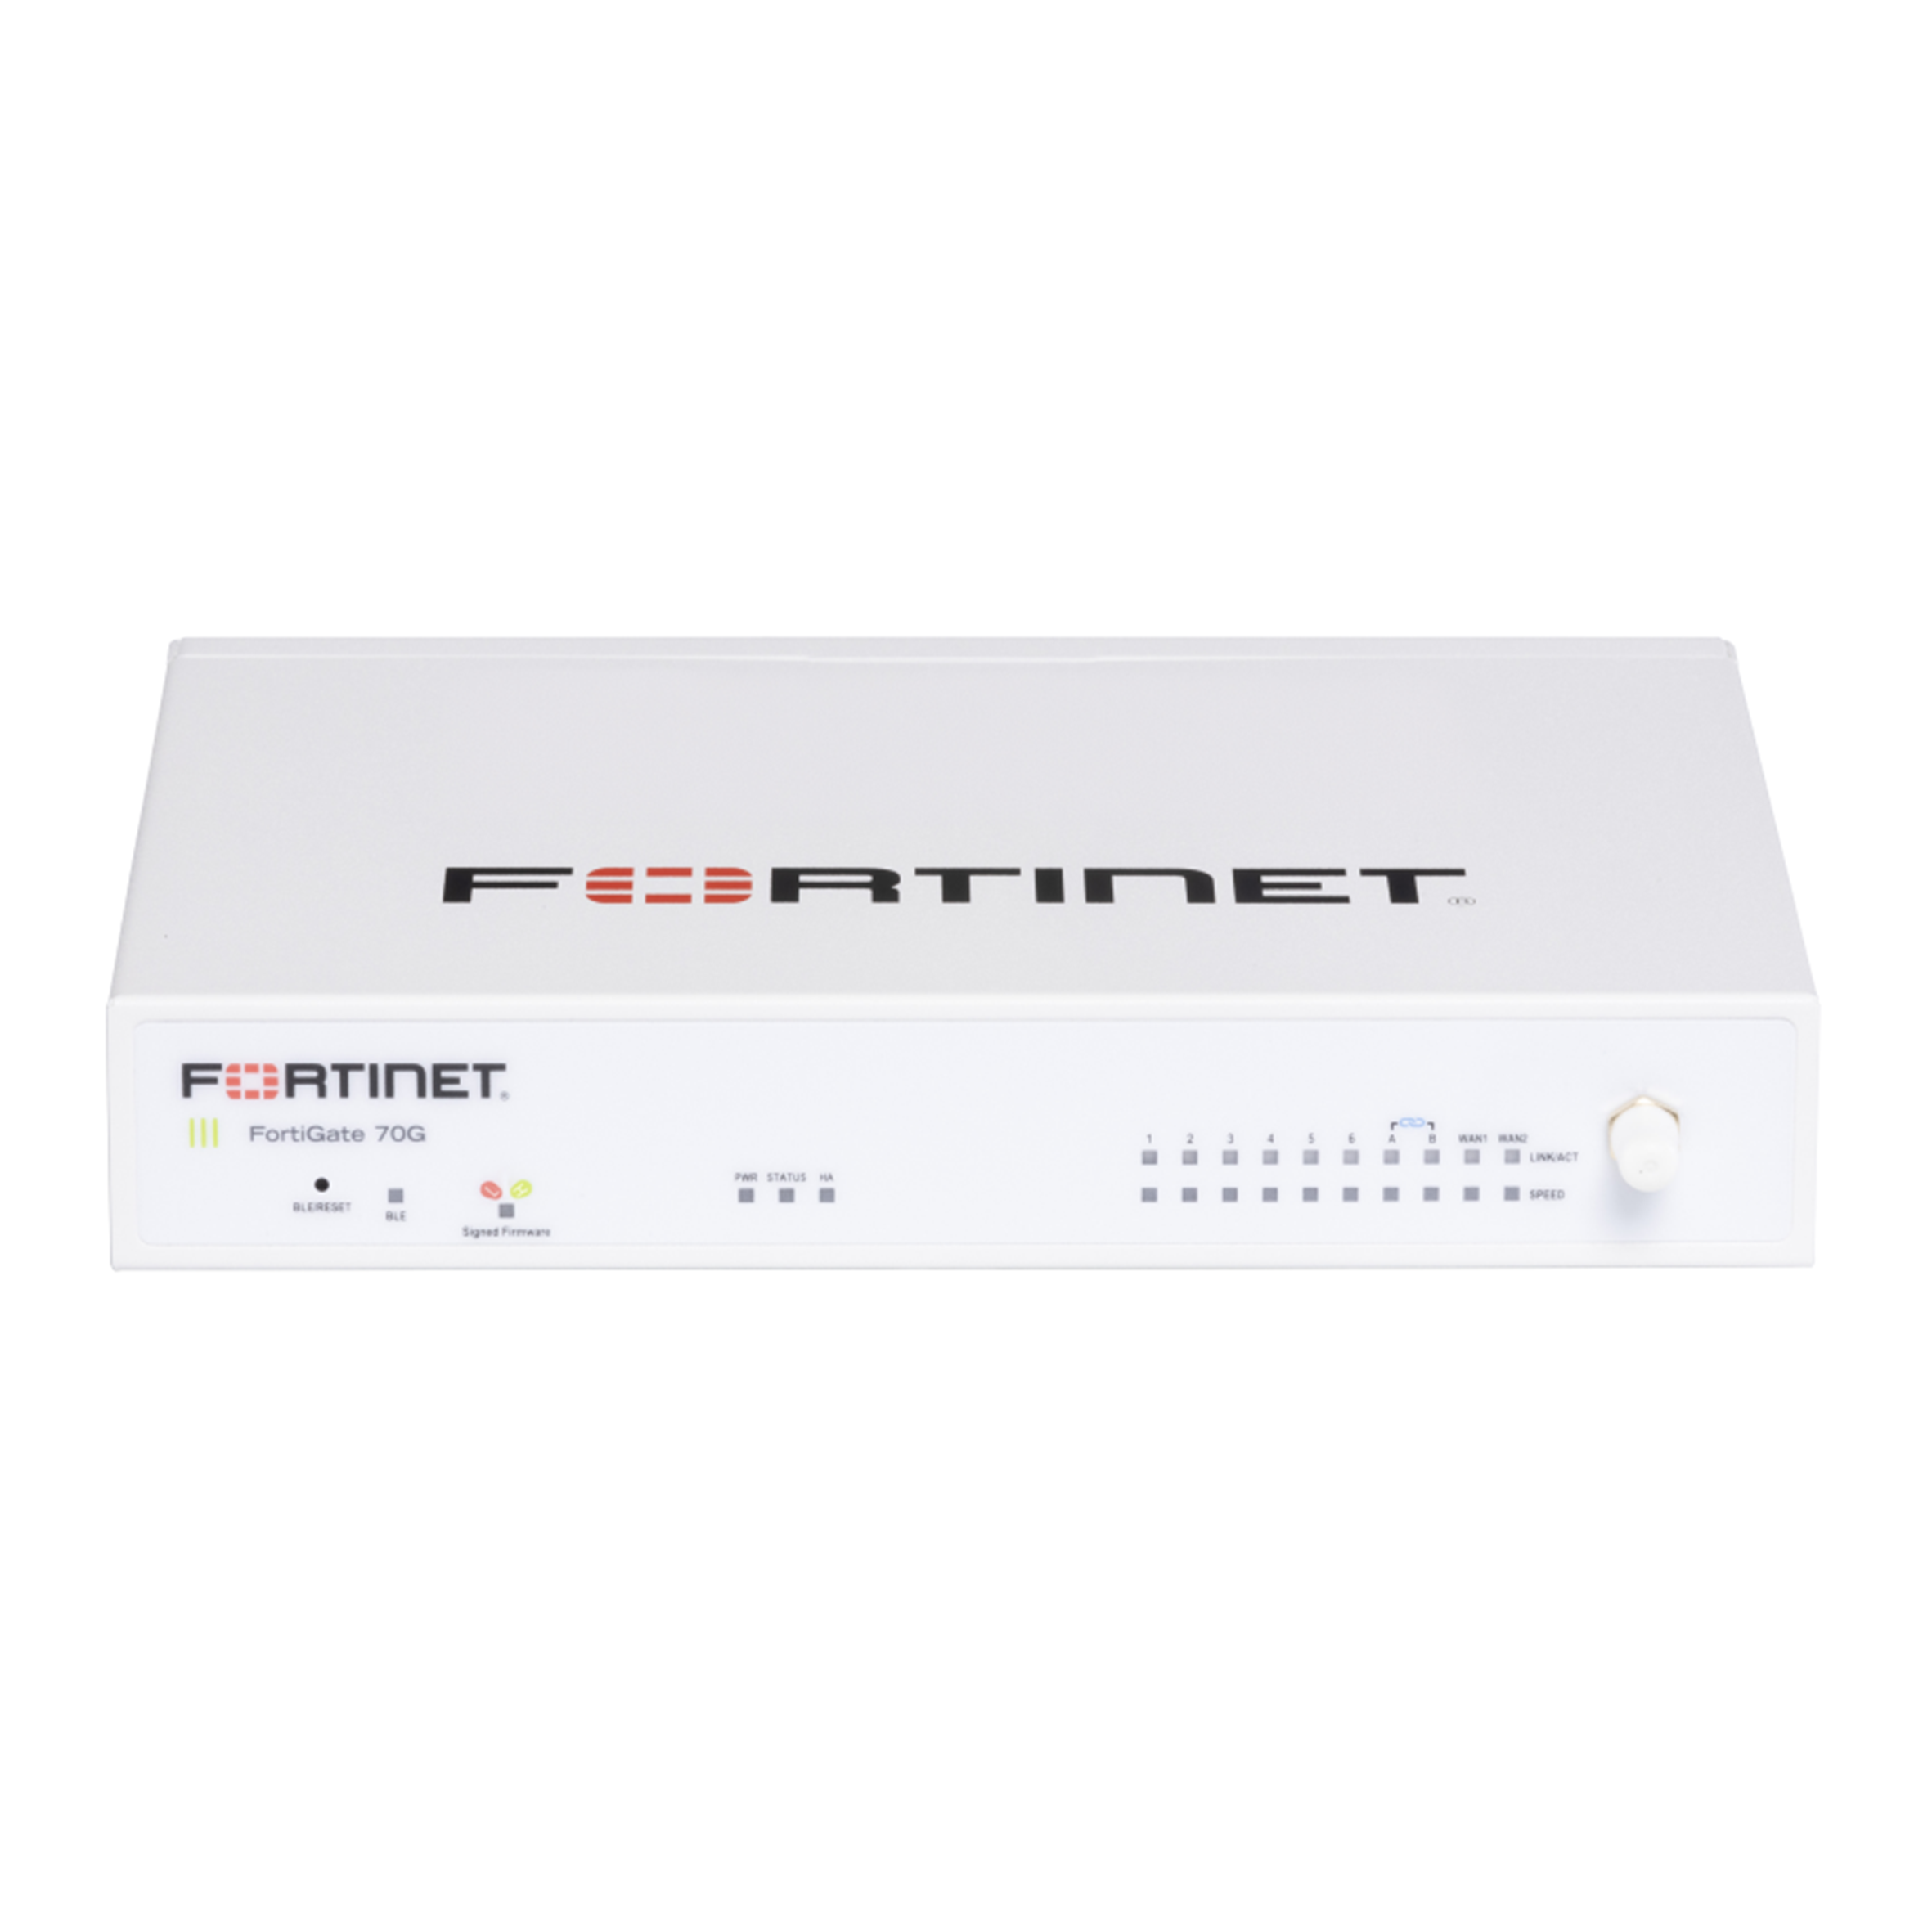
Fortinet FortiGate 70G
Fortinet Firewall G Serisi -
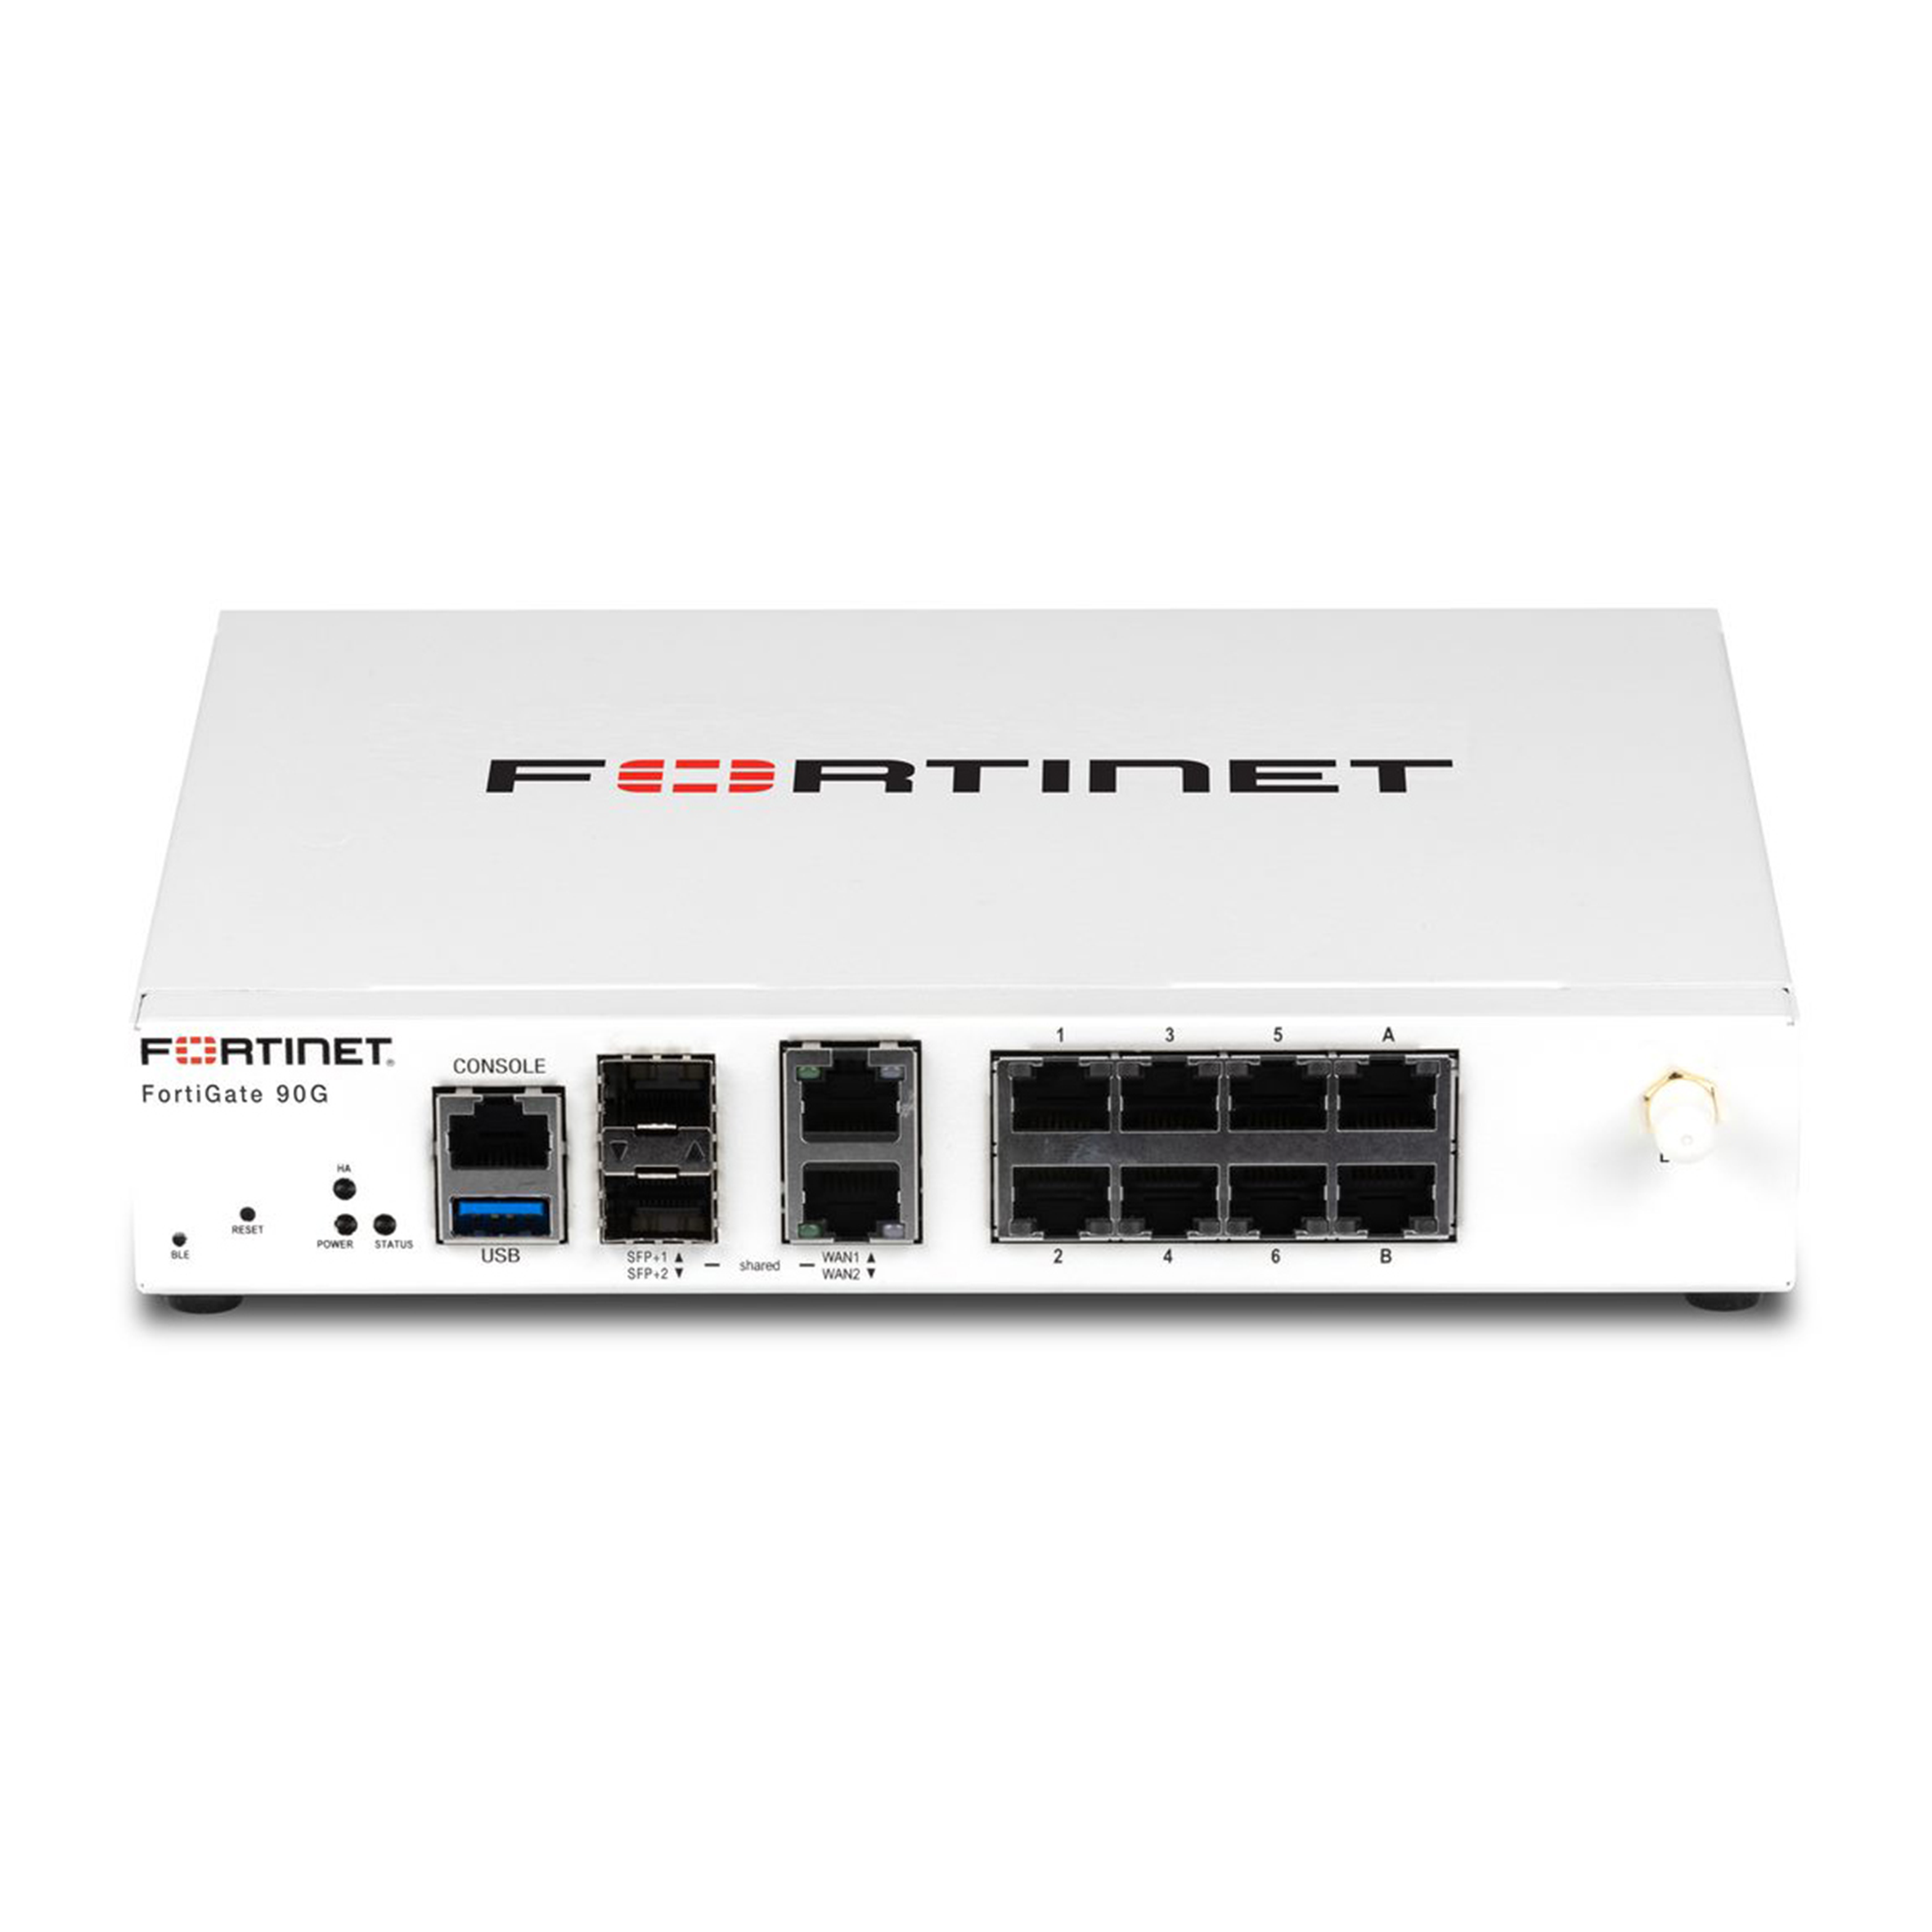
Fortinet FortiGate 90G
Fortinet Firewall G Serisi -
Fortinet FortiGate 120G
Fortinet Firewall G Serisi -
Fortinet FortiGate 200G
Fortinet Firewall G Serisi -
Fortinet FortiSandbox 500G
Fortinet Firewall G Serisi -
Fortinet FortiGate 700G
Fortinet Firewall G Serisi
Fortinet Firewall Çözümleri: FortiGate NGFW Satın Alma ve Lisanslama Rehberi
Fortinet firewall, kurumların kullanıcılarını, verilerini, uygulamalarını, şubelerini ve bulut ortamlarını siber tehditlere karşı korumak için geliştirilen yeni nesil ağ güvenliği çözümleridir. Fortinet’in FortiGate ürün ailesi; güvenlik duvarı, saldırı önleme, uygulama kontrolü, zararlı yazılım koruması, VPN, güvenli SD-WAN ve sıfır güven yaklaşımını aynı platform üzerinde bir araya getirir.
Doğru FortiGate modelini seçmek yalnızca internet hızına bakılarak yapılabilecek bir işlem değildir. Kullanıcı ve cihaz sayısı, eş zamanlı oturumlar, SSL/TLS denetimi, IPS kullanımı, VPN trafiği, şube sayısı, port ihtiyacı, yedeklilik ve lisans paketi birlikte değerlendirilmelidir. Bu rehber; Fortinet çözümlerini araştıran işletmelere doğru ürün, lisans ve kurulum kararını verebilmeleri için açık ve güncel bir yol haritası sunar.
FortiGate; fiziksel, sanal ve bulut ortamlarında kullanılabilen bir yeni nesil güvenlik duvarıdır. FortiOS işletim sistemi üzerinde çalışır; FortiGuard güvenlik servisleriyle tehdit istihbaratı ve koruma yetenekleri kazanır. Secure SD-WAN, ZTNA ve Security Fabric entegrasyonları sayesinde yalnızca internet çıkışını değil, dağıtık kurum ağının tamamını korumaya yardımcı olur.
Yeni Nesil Güvenlik Duvarı Neden Gereklidir?
Klasik güvenlik duvarları çoğunlukla IP adresi, port ve protokol üzerinden karar verir. Günümüzde ise birçok uygulama aynı standart portları kullanır, saldırılar şifreli trafik içinde taşınabilir ve kullanıcılar kurum uygulamalarına ofis dışından erişir. Bu nedenle yalnızca “portu aç veya kapat” yaklaşımı modern saldırı yüzeyini yönetmek için yeterli değildir.
Yeni nesil güvenlik duvarı; trafiğin hangi uygulamaya, kullanıcıya, cihaza ve risk türüne ait olduğunu anlamaya çalışır. Böylece kurum, internet erişimini iş ihtiyacına göre düzenleyebilir; zararlı bağlantıları durdurabilir; kritik sistemleri ayrı güvenlik bölgelerine alabilir ve olayları kayıt altına alabilir.
Örneğin muhasebe sunucusunun yalnızca yetkili kullanıcılar tarafından erişilebilir olması, misafir Wi-Fi ağının şirket ağına ulaşamaması, şubelerin merkezle şifreli tünel üzerinden haberleşmesi ve riskli web kategorilerinin engellenmesi aynı FortiGate politikası içinde yönetilebilir.
FortiGate Firewall’un Öne Çıkan Özellikleri
Yapay zekâ destekli tehdit koruması
FortiGate, FortiGuard AI-Powered Security Services ile birlikte bilinen tehditlerin yanı sıra yeni ve gelişmekte olan saldırılara karşı katmanlı koruma sunmayı hedefler. IPS, antivirüs, web ve DNS güvenliği, uygulama kontrolü, sandbox ve veri koruma gibi servislerin kullanılabilirliği seçilen lisans paketine göre değişir.
Buradaki önemli nokta, güvenlik servislerinin yalnızca açılması değil; kurumun trafiğine, risk profiline ve iş uygulamalarına uygun biçimde yapılandırılmasıdır. Gereğinden katı politikalar iş akışını bozabilir, gereğinden gevşek politikalar ise güvenlik açığı oluşturabilir.
Fortinet ASIC teknolojisi
Yoğun güvenlik denetimi, özellikle şifreli trafikte işlemci yükünü artırabilir. Fortinet, ağ ve güvenlik işlevlerini hızlandırmak amacıyla özel amaçlı ASIC güvenlik işlemcileri kullanır. Üreticinin yaklaşımı; güvenlik kontrolü uygulanırken performans, gecikme ve enerji tüketimi arasında daha verimli bir denge sağlamaktır.
Ancak ürün seçiminde yalnızca “firewall throughput” değeri esas alınmamalıdır. Gerçek projelerde IPS, tehdit koruması, SSL denetimi ve uygulama kontrolü açıkken beklenen performans değerlendirilmelidir.
FortiOS ile ortak işletim ve politika yapısı
FortiOS, FortiGate cihazlarının işletim sistemidir ve Fortinet Security Fabric mimarisinin temel bileşenidir. Güvenlik, ağ, SD-WAN, VPN, segmentasyon ve erişim politikalarının ortak bir yapı üzerinden yönetilebilmesi; çok şubeli veya karma ortama sahip işletmeler için operasyonu sadeleştirebilir.
Merkezi yönetim ihtiyacı bulunan yapılarda FortiManager; kayıt, görünürlük ve raporlama gereksinimlerinde ise FortiAnalyzer çözümü değerlendirilebilir.
IPS, uygulama kontrolü ve içerik güvenliği
IPS, bilinen saldırı kalıplarını ve istismar girişimlerini ağ trafiği üzerinde tespit etmeye yardımcı olur. Uygulama kontrolü ise yalnızca kullanılan porta değil, trafiğin ait olduğu uygulamaya göre politika uygulanmasını sağlar. Web ve DNS filtreleme servisleri, zararlı veya kurum politikasına aykırı hedeflere erişimin sınırlandırılmasında kullanılabilir.
Bu kontroller kullanıcı grubu, cihaz, ağ bölgesi, zaman planı ve hedef gibi farklı kriterlerle birleştirilebilir. Böylece aynı internet hattını kullanan departmanlara farklı yetkiler tanımlanabilir.
SSL/TLS trafiği denetimi
İnternet trafiğinin büyük bölümü şifrelidir. Bu durum kullanıcı gizliliğini korurken saldırganların zararlı içerikleri şifreli bağlantılar içinde saklamasına da imkân verebilir. FortiGate, kurum politikası ve hukuki gereklilikler çerçevesinde SSL/TLS trafiğini denetlemek için sertifika denetimi veya derin denetim seçenekleri sunabilir.
Derin SSL denetimi planlanırken istemci sertifikaları, istisnalar, kişisel verilerin korunması, uygulama uyumluluğu ve performans kapasitesi birlikte ele alınmalıdır. Bu özellik plansız etkinleştirilmemeli; önce kontrollü bir kullanıcı grubu üzerinde test edilmelidir.
Entegre Secure SD-WAN
Fortinet Secure SD-WAN; ağ bağlantısı ile güvenlik işlevlerini FortiOS üzerinde birleştirir. Birden fazla internet hattı, MPLS, geniş bant veya farklı WAN bağlantıları; gecikme, paket kaybı, titreşim ve uygulama önceliği gibi kriterlere göre yönetilebilir.
Örneğin ses ve görüntü trafiği düşük gecikmeli hatta, yedekleme trafiği ise maliyeti daha düşük hatta yönlendirilebilir. Bir bağlantıda sorun oluştuğunda uygun yapılandırmayla trafiğin diğer hatta geçirilmesi iş sürekliliğini destekler. Fortinet’in resmi Secure SD-WAN sayfası, çözümün tek işletim sistemi ve tek yönetim konsolu üzerinde ağ ile güvenliği birleştirdiğini belirtir.
ZTNA ile kontrollü uygulama erişimi
Sıfır güven yaklaşımında bir kullanıcı veya cihaz, yalnızca ağın içinde olduğu için otomatik olarak güvenilir kabul edilmez. Kimlik, cihaz durumu ve erişilmek istenen uygulama doğrulanır; kullanıcıya yalnızca ihtiyacı olan kaynağa erişim verilir.
Fortinet Universal ZTNA, ofisteki ve uzaktaki kullanıcılar için uygulama bazlı erişim politikaları uygulanmasına yardımcı olur. FortiClient, FortiOS ve gerektiğinde kimlik bileşenleri birlikte çalışarak kullanıcı ve cihaz duruşuna göre erişim kararı üretebilir. Bu yaklaşım, geleneksel VPN’in sunduğu geniş ağ erişimini daha sınırlı ve bağlama duyarlı erişimle kademeli olarak tamamlayabilir.
VPN ve güvenli şube bağlantıları
FortiGate; merkez, şube, veri merkezi ve uzak kullanıcı bağlantıları için şifreli erişim senaryolarını destekler. Site-to-site IPsec VPN ile lokasyonlar birbirine bağlanabilir. Uzak erişim yöntemi seçilirken FortiOS sürümü, cihaz modeli, istemci yapısı, çok faktörlü kimlik doğrulama ve üreticinin güncel destek matrisi dikkate alınmalıdır.
VPN projesinde yalnızca tünelin kurulması yeterli değildir. Erişim yetkileri, rota yapısı, DNS, kimlik doğrulama, kayıt tutma ve yedek bağlantı senaryoları da test edilmelidir.
Ağ segmentasyonu ve görünürlük
Kullanıcı, sunucu, misafir, kamera, VoIP, IoT ve üretim ağlarının aynı güvenlik bölgesinde bulunması saldırıların yatay hareketini kolaylaştırabilir. FortiGate ile VLAN ve güvenlik bölgeleri arasında kontrollü geçiş politikaları oluşturulabilir.
İyi tasarlanmış segmentasyon; bir cihaz ele geçirildiğinde olayın tüm ağa yayılma riskini azaltır. Aynı zamanda hangi kullanıcı veya cihazın hangi sisteme eriştiğinin daha net raporlanmasını sağlar.
Fiziksel, sanal ve bulut ortamlarında esnek kullanım
FortiGate ürün ailesi; şube, kampüs ve veri merkezi cihazlarının yanı sıra sanal ve bulut dağıtım seçenekleri sunar. Böylece güvenlik politikaları yalnızca şirket merkezinde değil, uygulamaların bulunduğu farklı ortamlarda uygulanabilir. Hibrit mimarilerde tasarım yapılırken trafik akışının nerede denetleneceği, bulut maliyeti, yüksek erişilebilirlik ve merkezi yönetim baştan planlanmalıdır.
Fortinet Security Fabric Nedir?
Fortinet Security Fabric, Fortinet ürünleri ve uyumlu güvenlik bileşenleri arasında görünürlük, politika ve tehdit bilgisinin paylaşılmasını amaçlayan entegre güvenlik mimarisidir. FortiGate bu yapının ağ güvenliği tarafındaki temel bileşenlerinden biridir.
İhtiyaca göre aşağıdaki ürünler FortiGate ile birlikte konumlandırılabilir:
- FortiSwitch: Güvenli ve merkezi yönetilebilir Ethernet anahtarlama
- FortiAP: Kablosuz ağ erişimi ve merkezi politika uygulaması
- FortiManager: Çoklu FortiGate yapılarında merkezi yönetim ve politika operasyonu
- FortiAnalyzer: Merkezi kayıt, analiz, raporlama ve olay görünürlüğü
- FortiClient: Uç nokta telemetrisi, VPN ve ZTNA işlevleri
- FortiNAC: Cihaz keşfi, ağ erişim kontrolü ve segmentasyon desteği
Her işletmenin bütün ürünleri satın alması gerekmez. Amaç, gerçek ihtiyaca göre bir mimari kurmak ve gereksiz lisans maliyetinden kaçınmaktır.
FortiGuard Lisans Paketleri: ATP, UTP ve Enterprise
FortiGate cihazının sağlayacağı güvenlik kapsamı, donanım kadar abonelik seçimine de bağlıdır. Fortinet’in güncel ürün sayfasında FortiGuard servisleri ATP, UTP ve Enterprise (ENT) olmak üzere yapı taşları hâlinde sunulur. Paket içerikleri zaman içinde veya bölgeye göre değişebileceği için satın alma öncesinde güncel ürün kodu ve servis listesi mutlaka doğrulanmalıdır.
Paket | Genel kapsam | Kimler için uygun olabilir? |
ATP | IPS, antivirüs, FortiSandbox SaaS, uygulama kontrolü ve inline CASB gibi temel ağ ve dosya güvenliği servisleri | Temel saldırı ve zararlı yazılım koruması arayan, kapsamı belirli yapılar |
UTP | ATP kapsamına ek olarak URL/DNS filtreleme, video filtreleme ve botnet/C2 iletişim koruması | İnternet, web ve ağ tehditlerine karşı daha kapsamlı koruma isteyen işletmeler |
Enterprise (ENT) | ATP ve UTP’ye ek olarak DLP, saldırı yüzeyi izleme ve risk puanlama, yapay zekâ tabanlı inline malware prevention ile IoT görünürlüğü gibi gelişmiş servisler | Veri koruma, görünürlük, uyumluluk ve geniş saldırı yüzeyi ihtiyacı bulunan kurumlar |
Üreticinin resmi açıklamasına göre OT cihazı ve protokol tanıma gerektiren endüstriyel ortamlar için ayrıca OT Security Service değerlendirilmelidir. En pahalı paketi otomatik olarak seçmek yerine, korunacak varlıklar ve güvenlik gereksinimleri üzerinden lisanslandırma yapmak daha doğru sonuç verir.
Hangi FortiGate Modeli Seçilmelidir?
Fortinet; giriş seviyesi şube cihazlarından yüksek kapasiteli veri merkezi sistemlerine kadar geniş bir ürün ailesi sunar. Güncel ürün ailesi içinde 30G, 40F, 50G, 60F, 70F/70G, 80F, 90G; kampüs ve orta ölçek için 120G, 200G, 400G, 700G, 900G; daha yüksek kapasite ihtiyacı için ise 1000F ve üzeri modeller yer alır.
Fortinet’in resmi NGFW sayfasında yayımlanan bazı tehdit koruması değerleri aşağıdadır. Bu değerler yalnızca ilk karşılaştırma içindir; proje boyutlandırması yerine kullanılmamalıdır.
Model | Resmi sayfadaki tehdit koruması değeri* | Genel konumlandırma |
FortiGate 30G | 500 Mbps | Küçük ofis ve sınırlı kullanıcı yapıları |
FortiGate 40F | 600 Mbps | Küçük işletme ve şube |
FortiGate 50G | 1,1 Gbps | Yeni nesil küçük şube/işletme |
FortiGate 60F | 700 Mbps | KOBİ ve şube |
FortiGate 70G | 1,3 Gbps | Daha yüksek güvenlik performansı isteyen şubeler |
FortiGate 80F | 900 Mbps | Orta ölçekli ofis ve gelişmiş port ihtiyacı |
FortiGate 90G | 2,2 Gbps | Yoğun bağlantı ve büyüme ihtiyacı bulunan yapılar |
FortiGate 120G | 2,8 Gbps | Kampüs ve orta ölçekli kurum |
FortiGate 200G | 6 Gbps | Orta/büyük kampüs ve merkez ofis |
FortiGate 400G | 13 Gbps | Yüksek trafik ve kurumsal ağlar |
* Değerler Fortinet’in resmi NGFW ürün sayfasında 8 Eylül 2026 tarihinde görünen bilgilerdir. Test yöntemi, FortiOS sürümü, güvenlik profilleri, paket yapısı ve trafik türü gerçek performansı etkileyebilir. Nihai seçim için ilgili modelin güncel veri sayfası incelenmelidir.
Model numarası tek başına kapasite sırasını anlatmaz. Örneğin daha yeni G serisi bir cihaz, önceki nesil ve daha yüksek numaralı görünen bir F serisi modele göre bazı iş yüklerinde farklı sonuç verebilir. Bu nedenle nesil, port mimarisi ve güvenlik profilleri birlikte karşılaştırılmalıdır.
FortiGate Boyutlandırmasında Sorulması Gereken 12 Soru
Doğru Fortinet firewall modeli için aşağıdaki bilgiler toplanmalıdır:
- Toplam ve eş zamanlı kullanıcı sayısı kaçtır?
- Bilgisayar, telefon, kamera, IoT ve sunucular dâhil toplam cihaz sayısı nedir?
- İnternet hatlarının toplam hızı ve bağlantı tipi nedir?
- Önümüzdeki üç ila beş yıldaki büyüme beklentisi nedir?
- IPS, antivirüs, web filtreleme ve uygulama kontrolü birlikte kullanılacak mı?
- Derin SSL/TLS denetimi uygulanacak mı?
- Kaç uzak kullanıcı ve kaç site-to-site VPN tüneli olacaktır?
- Secure SD-WAN ile yönetilecek kaç WAN hattı ve şube vardır?
- 1 GbE, 2.5 GbE, 10 GbE, SFP, SFP+ veya PoE port ihtiyacı nedir?
- Aktif-pasif ya da aktif-aktif yüksek erişilebilirlik gerekli midir?
- Logların ne kadar süre saklanması ve hangi raporların üretilmesi gerekir?
- WAF, e-posta güvenliği, NAC, endpoint veya OT güvenliği gibi ek çözümler gerekiyor mu?
Bu sorular yanıtlanmadan hazırlanan fiyat teklifleri eksik kapasiteye ya da gereksiz maliyete yol açabilir. Özellikle SSL denetimi ve yoğun IPS kullanımı, cihaz seçiminde internet hızından daha belirleyici olabilir.
FortiGate Hangi İşletmeler İçin Uygundur?
Küçük ve orta ölçekli işletmeler
Tek merkezli işletmeler; internet güvenliği, kullanıcı bazlı erişim, web filtreleme, VPN, misafir ağı ve temel raporlama ihtiyaçlarını tek bir cihaz üzerinde karşılayabilir. Burada kolay yönetim kadar doğru lisans seçimi ve düzenli güncelleme önemlidir.
Çok şubeli şirketler
Şubeler ile merkez arasındaki güvenli bağlantı, hat yedekliliği ve uygulama performansı Secure SD-WAN ile birlikte planlanabilir. Merkezi politika yönetimi, yüzlerce kuralın farklı cihazlarda tutarlı biçimde uygulanmasına yardımcı olur.
Kampüs, okul, hastane ve otel ağları
Yoğun kullanıcı, misafir Wi-Fi, çok sayıda VLAN, farklı cihaz türleri ve yüksek eş zamanlı oturum sayısı bulunan ortamlarda segmentasyon ve görünürlük kritik hâle gelir. Model seçiminde yalnızca çalışan sayısı değil; misafir, öğrenci, hasta, mobil cihaz ve IoT yoğunluğu da hesaba katılmalıdır.
Veri merkezleri ve büyük kurumlar
Yüksek hızlı portlar, yoğun doğu-batı trafiği, şifre çözme kapasitesi, yüksek erişilebilirlik ve merkezi operasyon gereksinimleri ön plana çıkar. Tasarım; trafik akışı, yedeklilik, bakım pencereleri ve arıza senaryolarıyla birlikte yapılmalıdır.
Üretim ve OT ortamları
Endüstriyel ağlarda cihazların kesintisiz çalışması, eski protokoller ve sınırlı güncelleme imkânı özel riskler oluşturur. Segmentasyon, pasif görünürlük ve OT’ye özgü güvenlik servisleri; üretim ekipleriyle koordineli ve kontrollü biçimde devreye alınmalıdır.
Fortinet Firewall Kurulum ve Geçiş Süreci Nasıl Olmalıdır?
Başarılı bir FortiGate projesi cihazın kutudan çıkarılıp internete bağlanmasından ibaret değildir. Sağlıklı geçiş süreci aşağıdaki aşamalardan oluşur:
- Keşif ve mevcut yapı analizi
Mevcut güvenlik duvarı kuralları, NAT kayıtları, ağ objeleri, VLAN’lar, VPN tünelleri, statik ve dinamik rotalar, kullanıcı doğrulama yöntemleri, loglama ve özel uygulamalar envantere alınır. Kullanılmayan veya mükerrer kurallar belirlenir.
- Model ve lisans seçimi
Toplanan trafik ve kullanıcı verilerine göre cihaz kapasitesi, FortiGuard paketi, FortiCare desteği, merkezi yönetim, loglama ve yüksek erişilebilirlik ihtiyaçları belirlenir.
- Tasarım ve ön yapılandırma
Arayüzler, güvenlik bölgeleri, VLAN’lar, adres objeleri, politikalar, NAT, SD-WAN, VPN, kimlik doğrulama ve güvenlik profilleri kesinti öncesinde hazırlanır. Yönetim erişimi ve yedekleme politikası güvenli hâle getirilir.
- Test ve devreye alma
Kritik uygulamalar, internet erişimi, e-posta, DNS, VPN, şubeler, yayınlanan servisler ve yedek hatlar test edilir. Geçiş için açık bir bakım planı ve sorumluluk listesi oluşturulur.
- Geri dönüş planı
Beklenmeyen bir problem yaşanması hâlinde eski sisteme hangi koşullarda ve ne kadar sürede dönüleceği önceden belirlenir. Konfigürasyon yedekleri, kablo/port planı ve iletişim listesi hazır tutulur.
- İzleme ve optimizasyon
Devreye alma sonrasında engellenen trafik, yanlış pozitifler, kaynak kullanımı, hat kalitesi ve uygulama deneyimi izlenir. Politikalar gerçek kullanım verilerine göre optimize edilir ve dokümantasyon güncellenir.
Başka bir üreticiden FortiGate’e geçişte otomatik dönüştürme araçları zaman kazandırabilir; ancak dönüştürülen her kuralın teknik ve işlevsel olarak doğrulanması gerekir. Eski ve gereksiz kuralların olduğu gibi yeni cihaza taşınması güvenlik borcunu devam ettirir.
Fortinet Firewall Fiyatları Neye Göre Değişir?
Fortinet firewall fiyatı, yalnızca cihaz modelinden oluşmaz. Toplam proje maliyetini etkileyen başlıca unsurlar şunlardır:
- FortiGate modelinin işlem kapasitesi ve port yapısı
- Seçilen FortiGuard paketi: ATP, UTP veya Enterprise
- Bir, üç veya beş yıllık abonelik süresi
- FortiCare destek seviyesi
- Yüksek erişilebilirlik için ikinci cihaz ihtiyacı
- FortiManager veya FortiAnalyzer gereksinimi
- SFP/SFP+ modül, transceiver ve güç kaynağı gibi aksesuarlar
- Kurulum, migrasyon, dokümantasyon ve eğitim hizmetleri
- Şube, VPN, kullanıcı ve özel entegrasyon sayısı
Fiyat karşılaştırırken aynı model adını görmek yeterli değildir. Teklifte cihaz, lisans paketi, süre, destek seviyesi, ürün kodu, kurulum kapsamı ve KDV durumu açıkça yazılmalıdır. Aksi hâlde daha düşük görünen teklif, ihtiyaç duyulan güvenlik servislerini içermiyor olabilir.
Fortinet Yatırımının Yönetim Açısından Değeri
Üst yönetim için güvenlik duvarı yatırımı yalnızca teknik bir ürün alımı değildir. Amaç; kesinti riskini azaltmak, kritik veriyi korumak, şube operasyonlarını sürdürülebilir hâle getirmek ve olaylara müdahale süresini kısaltmaktır.
İş riski | Fortinet ile değerlendirilebilecek yetenek | Beklenen iş sonucu |
Zararlı yazılım ve istismar girişimleri | FortiGuard servisleri, IPS ve zararlı yazılım kontrolleri | Riskli trafiğin daha erken tespiti ve engellenmesi |
Şube bağlantı kesintileri | Secure SD-WAN ve hat yedekliliği | Uygulama erişiminin ve iş sürekliliğinin desteklenmesi |
Yetkisiz erişim | Segmentasyon, kimlik tabanlı politika ve ZTNA | Kullanıcının yalnızca gerekli kaynağa erişmesi |
Dağınık yönetim | FortiOS, FortiManager ve Security Fabric | Daha tutarlı politika ve merkezi görünürlük |
Denetim ve olay inceleme ihtiyacı | Kayıt, FortiAnalyzer ve raporlama | Olayların araştırılması ve denetim kanıtlarının güçlendirilmesi |
Hızla büyüyen ağ | Geniş FortiGate ürün ailesi ve hibrit dağıtım | Kapasitenin ihtiyaca göre ölçeklenebilmesi |
Bu sonuçlar doğru boyutlandırma, güvenli yapılandırma, güncel lisans, düzenli bakım ve izleme ile elde edilir. Hiçbir güvenlik ürünü tek başına “tam koruma” garantisi vermez; insan, süreç ve teknoloji birlikte ele alınmalıdır.
Neden Uzman Destekle FortiGate Satın Almalısınız?
Yanlış seçilmiş bir firewall, ya kısa sürede kapasite sorunu yaşatır ya da kullanılmayacak özellikler için gereksiz yatırım oluşturur. Uzman bir ekip; mevcut ağı analiz eder, gerçek güvenlik trafiğini hesaplar, uygun cihaz ve lisansı eşleştirir, geçiş risklerini planlar ve sistem devreye alındıktan sonra destek sağlar.
Fortinet projesinde aşağıdaki hizmetlerin teklif kapsamına açıkça eklenmesi önerilir:
- İhtiyaç analizi ve kapasite planlama
- Cihaz, lisans ve aksesuar ürün kodlarının doğrulanması
- Politika, NAT, obje, VPN ve routing migrasyonu
- Güvenlik profillerinin kuruma özel yapılandırılması
- Test, devreye alma ve geri dönüş planı
- Konfigürasyon yedeği ve teknik dokümantasyon
- Yönetici eğitimi ve devreye alma sonrası destek
Fortinet Firewall Hakkında Sık Sorulan Sorular
Fortinet ile FortiGate arasındaki fark nedir?
Fortinet üretici ve güvenlik platformunun adıdır. FortiGate ise Fortinet’in yeni nesil güvenlik duvarı ürün ailesidir.
FortiGate bir UTM mi, NGFW mi?
FortiGate, modele ve lisanslara bağlı olarak birden fazla güvenlik servisini birleştiren yeni nesil güvenlik duvarıdır. UTM ifadesi daha çok birleşik tehdit yönetimini anlatırken NGFW; uygulama, kullanıcı, içerik ve tehdit bağlamında daha gelişmiş denetimi vurgular.
Fortinet firewall fiyatı ne kadar?
Fiyat; model, FortiGuard paketi, lisans süresi, FortiCare seviyesi, yüksek erişilebilirlik, aksesuarlar ve kurulum hizmetine göre değişir. Doğru fiyat için kullanıcı, cihaz, internet hızı, güvenlik profilleri, port ve VPN ihtiyaçlarıyla proje bazlı teklif hazırlanmalıdır.
FortiGate lisans olmadan çalışır mı?
Cihazın bazı temel ağ ve firewall işlevleri çalışmaya devam edebilir; ancak süresi dolan aboneliklere bağlı FortiGuard servisleri, güncel güvenlik imzaları, bulut tabanlı sorgular ve destek hakları etkilenir. Güvenlik kapsamının kesintiye uğramaması için lisans yenilemesi sona ermeden planlanmalıdır.
ATP, UTP ve Enterprise lisanslarından hangisini seçmeliyim?
Temel IPS ve zararlı yazılım koruması için ATP; web, DNS ve botnet risklerini de kapsamak için UTP; veri koruma, saldırı yüzeyi, gelişmiş görünürlük ve daha kapsamlı güvenlik ihtiyacı için Enterprise değerlendirilebilir. Nihai karar, kurumun risk analizi ve güncel paket içerikleri üzerinden verilmelidir.
FortiGate SD-WAN destekliyor mu?
Evet. Fortinet Secure SD-WAN, FortiOS üzerinde ağ ve güvenlik işlevlerini birleştirir. Birden fazla hattın kalite, uygulama ve iş önceliğine göre kullanılmasını; uygun tasarımda hat yedekliliğini sağlar.
FortiGate ZTNA sunuyor mu?
Evet. Fortinet Universal ZTNA, kullanıcı ve cihaz doğrulamasına göre belirli uygulamalara kontrollü erişim sağlamak için kullanılabilir. Tam çözüm mimarisi FortiOS, FortiClient ve gerekli kimlik/yönetim bileşenlerine göre planlanır.
FortiGate’te VPN kurulabilir mi?
Evet. Merkez-şube bağlantıları için site-to-site IPsec VPN ve desteklenen uzaktan erişim senaryoları yapılandırılabilir. Kullanılacak yöntem; cihaz modeli, FortiOS sürümü, kullanıcı sayısı ve güncel destek matrisiyle uyumlu seçilmelidir.
FortiGate model seçimi kullanıcı sayısına göre mi yapılır?
Kullanıcı sayısı önemlidir ancak tek başına yeterli değildir. Eş zamanlı cihaz ve oturum sayısı, SSL denetimi, IPS, internet hızı, VPN, şube sayısı, port ihtiyacı ve büyüme payı birlikte hesaplanmalıdır.
FortiGate küçük işletmeler için uygun mudur?
Evet. Giriş seviyesi FortiGate modelleri küçük işletme ve şubeler için seçenekler sunar. Yine de düşük kullanıcı sayısı her zaman en küçük cihazın yeterli olacağı anlamına gelmez; güvenlik profilleri ve internet kapasitesi dikkate alınmalıdır.
Fortinet firewall kurulumu ne kadar sürer?
Yeni ve basit bir kurulum kısa sürede tamamlanabilir. Çok sayıda politika, NAT, VPN, VLAN, routing ve özel uygulama içeren migrasyonlar ise keşif, test ve kontrollü geçiş gerektirir. Kesin süre, mevcut yapı analizinden sonra belirlenir.
FortiGate logları nerede saklanır?
Modele ve mimariye göre cihaz üzerinde, FortiAnalyzer’da veya desteklenen bulut tabanlı hizmetlerde kayıt ve raporlama seçenekleri bulunabilir. Log saklama süresi; olay inceleme, kapasite ve kurumun hukuki/uyumluluk ihtiyaçlarına göre planlanmalıdır.
Fortinet Firewall Teklifi ve Teknik Danışmanlık
İşletmeniz için doğru FortiGate modelini belirlemek, güncel FortiGuard lisans paketlerini karşılaştırmak veya mevcut güvenlik duvarınızı Fortinet’e taşımak istiyorsanız ihtiyaç analiziyle başlayın. Kullanıcı ve cihaz sayınızı, internet hızınızı, şube/VPN yapınızı, port ihtiyacınızı ve kullanmak istediğiniz güvenlik servislerini paylaşarak daha doğru bir teklif alabilirsiniz.
Fortinet firewall satış, lisanslama, kurulum ve migrasyon desteği için Epoxsoft uzmanlarıyla iletişime geçin: 0850 885 21 20.